
// HOSPITAL MANAGEMENT // 2026
CLÍNICA RAZETTI
Aplicación hospitalaria full-stack para administración de pacientes, especialistas, agendas clínicas y reportes: reactividad con Signals en Angular 19, blindaje RBAC y exportación de expedientes en PDF.
- // PROBLEMA
- Gestión fragmentada entre agendas paralelas y registros manuales; riesgo de vulnerabilidades IDOR en datos clínicos y necesidad de blindaje estricto por roles y auditoría médica.
- // STACK TÉCNICO
- Angular 19
- TypeScript
- Node.js
- PostgreSQL
- SCSS
- // IMPACTO
- Vitest Passing — PRUEBAS UNITARIAS
- 0 Brechas IDOR — CONTROL DE ACCESO
- 100% Borrado Lógico — HISTORIAL LEGAL
- ROLDesarrollador Frontend & Arquitectura UI (Signals)
- CLIENTEGestión Hospitalaria / Clínica Razetti
- DURACIÓN8 Semanas // 2 de abril 2026 – 28 de mayo 2026
Especificaciones del proyecto
01 // ROL
Desarrollador Frontend & Arquitectura UI (Signals)
HOSPITAL MANAGEMENT
02 // CLIENTE
Gestión Hospitalaria / Clínica Razetti
PROYECTO 2026
03 // DURACIÓN
8 Semanas // 2 de abril 2026 – 28 de mayo 2026
STATUS // CASO DE ESTUDIO
04 // STACK
Angular • TypeScript • PostgreSQL
Angular 19 • TypeScript • Node.js • PostgreSQL • SCSS
// 00. REGISTRO VISUAL & CAPTURAS DE INTERFAZ
Capturas del Sistema
Interfaces reales del flujo hospitalario: panel general, gestión de especialistas y horarios, registro dinámico de pacientes, hub de reportes clínicos y autenticación segura.
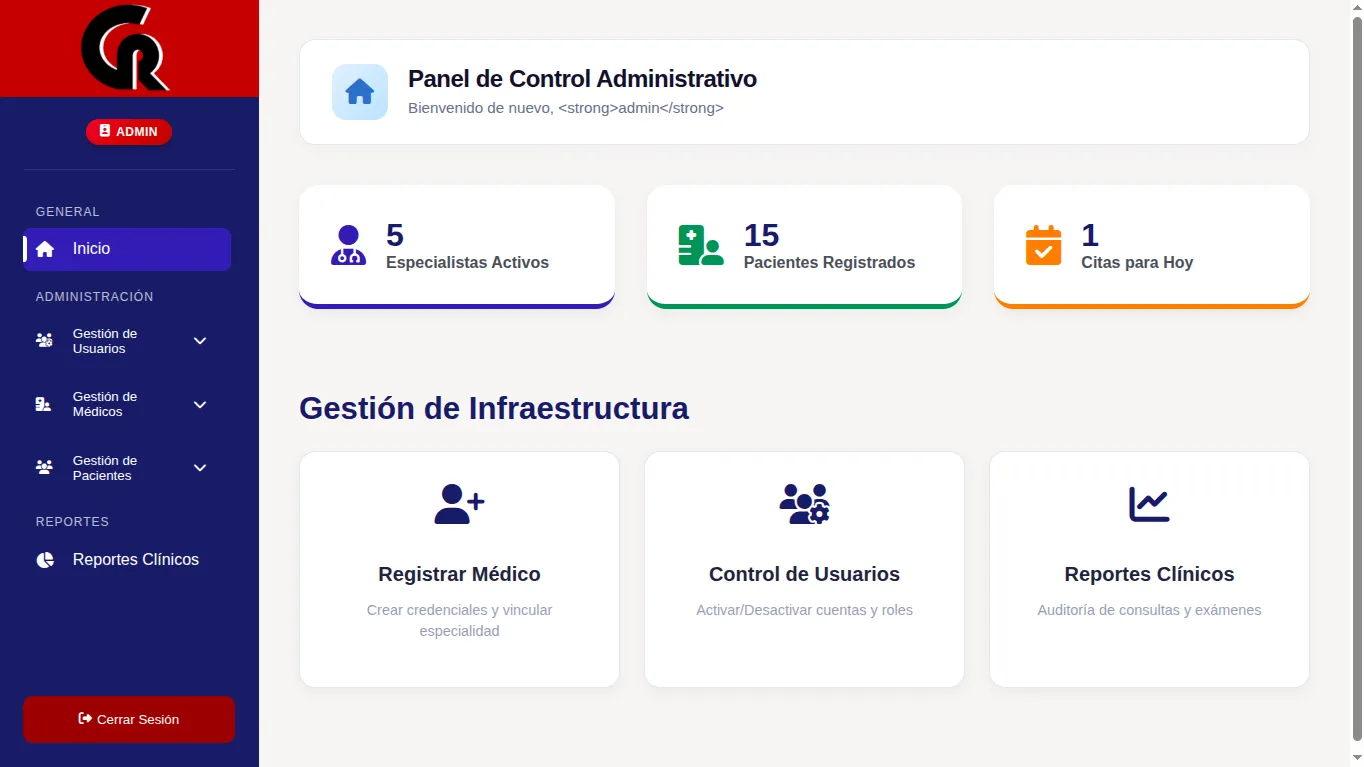
Panel de Administración
Vista central con métricas hospitalarias, navegación modular y monitoreo de actividad clínica.
El Desafío
La gestión hospitalaria dependía de registros fragmentados y procesos manuales con riesgo de citas duplicadas y fuga de datos sensibles entre roles sin auditoría centralizada.
Vulnerabilidades potenciales de acceso directo a objetos (IDOR/BOLA) en consultas y expedientes.
Riesgo de escalada de privilegios en registros públicos y manipulación indebida de roles administrativos.
Saturación y sobreagenda de especialistas por falta de validación atómica en turnos y cupos.
Reporte de Auditoría
QA & SEGURIDAD VERIFICADADIAGNÓSTICO // HALLAZGO CRÍTICO
El flujo clínico anterior carecía de control estricto de roles a nivel de token, permitía borrados físicos sin trazabilidad y no contaba con revocación de tokens JWT en tiempo real al desactivar usuarios.
RESOLUCIÓN // SOLUCIÓN TÉCNICA
Se implementó una SPA reactiva en Angular 19 con Signals y RoleGuards, conectada a una API en Node.js/PostgreSQL con Zod, JWT con validación de estado activo en tiempo real y borrados lógicos para integridad legal.
PRUEBAS UNITARIAS
Vitest Passing
Componentes, guards y servicios
CONTROL DE ACCESO
0 Brechas IDOR
RoleGuard + filtro JWT estricto
HISTORIAL LEGAL
100% Borrado Lógico
Cero DELETEs físicos en BD
Flujos clínicos reactivos, validación Zod y control RBAC validados mediante suites de Vitest y pruebas de integración ejecutadas de manera local.
// ARCHITECTURE // MODULES
Arquitectura Modular
Tres capas verificables: reactividad en la interfaz, estado predictible y persistencia transaccional.
MOD-A // Reactividad
Arquitectura Reactiva con Angular 19 Signals
Gestión de estado fluida mediante signal(), computed() y effect() para filtros instantáneos, tabs de reportes y contadores sin sobrecargar ChangeDetectorRef.
- Signals nativos de Angular 19
- Formularios reactivos con modo dual
- Toast UI y modales centralizados
MOD-B // Seguridad
Control RBAC & Blindaje Anti-IDOR
RoleGuard funcional para protección de rutas, interceptor JWT Bearer con captura 401/403, rate limiting y revocación de sesión en base de datos en tiempo real.
- RoleGuard y captura 401/403
- Blindaje BOLA / IDOR en endpoints
- Revocación instantánea de tokens
MOD-C // Persistencia
Integridad Hospitalaria en PostgreSQL
PostgreSQL con consultas parametrizadas, borrados lógicos para salvaguardar el historial médico legal y validación estricta de payloads con esquemas Zod.
- Borrados lógicos (estado_id)
- Pool de conexiones optimizado con pg
- Validación Zod contra inyecciones SQL